來源GitLab Blog•較早收集於 14h
從提交到正式環境,全面保護 Claude 程式碼
#agentic-coding#application-security#devsecops#compliancegitlabgitlabclaudeanthropicgitlab mcp server
了解如何將 Claude 工作階段內的安全檢查,延伸為正式環境與稽核所需的強制控管。
30 秒速覽
有什麼變化
GitLab MCP server 將 Claude security guidance 與 Claude Security 的安全性內容連接至後續交付控管。
為什麼重要
這種做法能協助企業將安全治理延伸至代理程式產生的變更,而不只依賴 AI 程式設計工作階段內的防護。它可降低代理程式自行核准含漏洞程式碼的風險,並簡化 SOC 2、PCI DSS 與 FedRAMP 的證據蒐集。
下一步行動
將 Claude 工作流程連接至 GitLab MCP server,並設定可阻擋未處理重大漏洞的 merge request approval policies。
誰應關注:Enterprise & Security Teams
關鍵要點
- •GitLab MCP server 將 Claude security guidance 與 Claude Security 的安全性內容連接至後續交付控管。
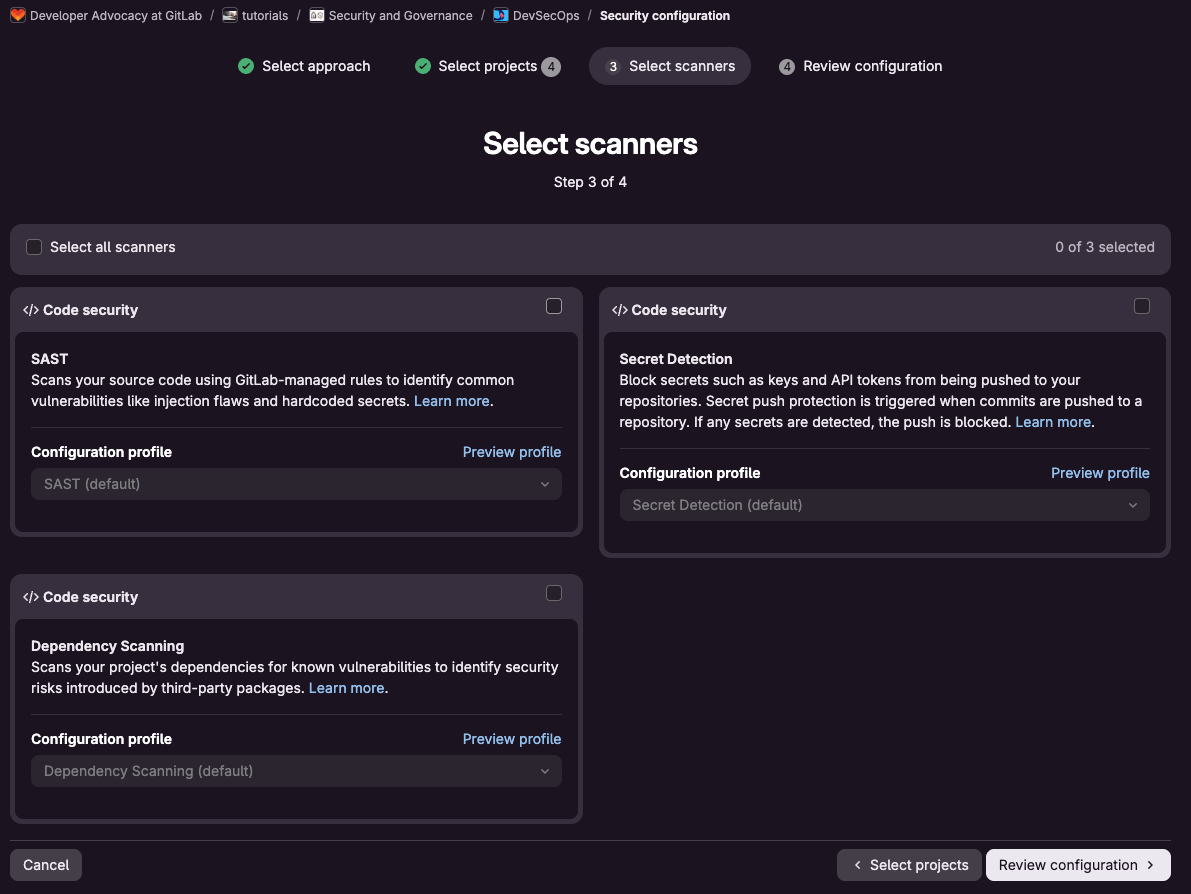
- •Security configuration profiles 可在個別儲存庫之外,為所有專案與管線一致套用必要掃描。
- •Merge request approval policies 可落實職責分離,並阻止仍有未處理重大漏洞的變更進入正式環境。
- •Vulnerability reports、Security dashboards、管線日誌與核准紀錄可提供持續性的稽核證據。
深度解析
本篇為 AI 生成分析,非原文內容。
增強重點摘要
- •GitLab MCP (Model Context Protocol) server 的實作允許 Claude 直接存取 GitLab 的 API,實現了 AI 生成程式碼與企業級安全掃描工具的雙向即時同步。
- •此整合方案特別強調對『影子 AI』(Shadow AI)的治理,透過強制性的 Security configuration profiles 確保即使開發者使用 Claude 輔助編碼,所有產出仍需經過標準化 CI/CD 管線的靜態分析(SAST)。
- •GitLab 引入了基於 AI 的漏洞修復建議,當 Claude 產生的程式碼被掃描出漏洞時,系統能自動調用 Claude 進行修復建議,並將該過程記錄於稽核日誌中。
- •該架構支援跨儲存庫的合規性強制執行(Compliance Frameworks),使得企業能針對 Claude 產生的程式碼設定專屬的合規性檢查清單,無需手動調整每個專案設定。
- •GitLab 的此項整合不僅限於程式碼層面,還擴展至基礎設施即程式碼(IaC)的安全性,能自動偵測 Claude 產生的 Terraform 或 Kubernetes 設定檔中的配置錯誤。
競品分析
核心整合
- GitLab (Claude MCP)
- 深度整合 GitLab CI/CD 與合規流程
- GitHub (Copilot Extensions)
- 深度整合 GitHub Actions 與安全掃描
- Snyk (AI Security)
- 專注於開發者工作流的安全掃描
MCP 支援
- GitLab (Claude MCP)
- 原生支援 MCP 協議
- GitHub (Copilot Extensions)
- 支援 Copilot Extensions
- Snyk (AI Security)
- 透過 API 整合
合規稽核
- GitLab (Claude MCP)
- 強大的企業級稽核與職責分離
- GitHub (Copilot Extensions)
- 依賴 GitHub Advanced Security
- Snyk (AI Security)
- 專注於漏洞修復與合規報告
| 特色/功能 | GitLab (Claude MCP) | GitHub (Copilot Extensions) | Snyk (AI Security) |
|---|---|---|---|
| 核心整合 | 深度整合 GitLab CI/CD 與合規流程 | 深度整合 GitHub Actions 與安全掃描 | 專注於開發者工作流的安全掃描 |
| MCP 支援 | 原生支援 MCP 協議 | 支援 Copilot Extensions | 透過 API 整合 |
| 合規稽核 | 強大的企業級稽核與職責分離 | 依賴 GitHub Advanced Security | 專注於漏洞修復與合規報告 |
技術深入
- GitLab MCP Server 架構:利用 Model Context Protocol 建立標準化介面,使 Claude 能以工具(Tools)形式呼叫 GitLab API,包括讀取專案結構、提交 MR 及觸發掃描。
- 安全性配置檔案(Security Configuration Profiles):採用 YAML 定義的策略檔案,透過 GitLab 專案層級的繼承機制,強制將掃描工具(如 SAST, DAST, Secret Detection)注入到所有子專案的管線中。
- 職責分離(SoD)實作:利用 GitLab 的 Protected Environments 與 Approval Rules,確保 AI 產出的程式碼在未經指定安全人員審核前,無法部署至正式環境。
- 漏洞追蹤整合:將 Claude 產生的程式碼漏洞直接映射至 GitLab Vulnerability Database,並透過 AI 輔助標記(AI-assisted labeling)區分 AI 生成與人工撰寫的漏洞。
前景展望基於引用來源的 AI 分析
AI 生成程式碼的合規性審計將成為企業軟體交付的標準門檻。
隨著 AI 輔助編碼普及,監管機構將要求企業證明 AI 產出程式碼的安全性與可追溯性,推動自動化合規工具的採用。
MCP 協議將取代專有 API 整合,成為 AI 工具與開發平台溝通的產業標準。
MCP 的開放性降低了開發平台與 AI 模型之間的整合成本,將促使更多 DevOps 工具鏈採用此標準以提升互通性。
時間線
2024-09
Anthropic 發布 Model Context Protocol (MCP) 標準,旨在簡化 AI 模型與外部資料庫的連接。
2025-03
GitLab 宣布將 AI 驅動的安全性功能整合至其 DevOps 平台,強化對 AI 生成程式碼的治理。
2026-02
GitLab 正式推出基於 MCP 的整合方案,允許 Claude 與 GitLab 平台進行深度安全互動。
- 2024-09Anthropic 發布 Model Context Protocol (MCP) 標準,旨在簡化 AI 模型與外部資料庫的連接。
- 2025-03GitLab 宣布將 AI 驅動的安全性功能整合至其 DevOps 平台,強化對 AI 生成程式碼的治理。
- 2026-02GitLab 正式推出基於 MCP 的整合方案,允許 Claude 與 GitLab 平台進行深度安全互動。
AI 週報
閱讀本週精選 AI 大事摘要 →
AI 策展新聞聚合。所有內容版權歸原始發布者所有。
原始來源: GitLab Blog ↗
每週電子報
每週一封,可隨時退訂。