來源The Next Web (TNW)•較早收集於 17h
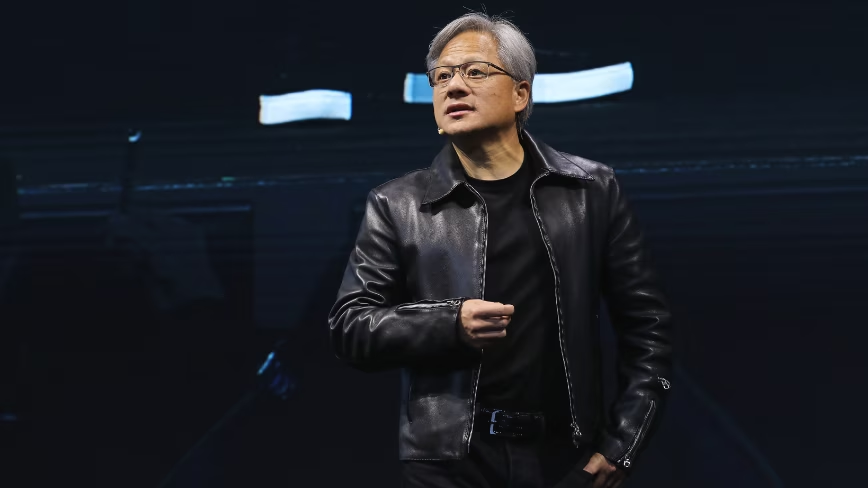
Nvidia 組建 AI 安全團隊以建立信任
#ai-safety#security-engineering#enterprise-adoptionnvidia-ai-safety-and-security-engineering-teamnvidiabusiness-insider
Nvidia 的招募揭示了 AI 安全為何正成為部署與營收策略。
30 秒速覽
有什麼變化
Nvidia 已發布多個職缺,招募 AI 安全與資安工程團隊。
為什麼重要
Nvidia 的投入可能提高整個 AI 基礎設施產業對安全工程的要求。將信任視為商業必要條件,也可能促使模型與平台供應商提供更強的安全證據與營運控管。
下一步行動
在下一份 AI 部署計畫中加入完整的安全評估、威脅建模與存取控制,讓企業客戶能驗證系統的可信度。
誰應關注:Enterprise & Security Teams
關鍵要點
- •Nvidia 已發布多個職缺,招募 AI 安全與資安工程團隊。
- •該團隊的核心定位是建立信任,而不只是研究理論上的 AI 風險。
- •Nvidia 似乎將安全與資安視為推動企業採用 AI 的關鍵因素。
深度解析
本篇為 AI 生成分析,非原文內容。
增強重點摘要
- •Nvidia 的安全策略不僅限於軟體,還涵蓋了硬體層面的安全信任根(Root of Trust)與機密運算(Confidential Computing)技術,以保護 GPU 記憶體中的資料。
- •該團隊的招募重點包括對抗性機器學習(Adversarial Machine Learning),旨在防禦針對 AI 模型輸入的惡意攻擊,如模型竊取與資料中毒。
- •Nvidia 積極參與國際 AI 安全標準制定,包括與美國國家標準與技術研究院(NIST)合作,推動 AI 風險管理框架的落地。
- •此舉與 Nvidia 的企業級 AI 平台(如 NVIDIA AI Enterprise)的安全性升級直接掛鉤,目的是降低大型企業在部署生成式 AI 時的合規性風險。
- •Nvidia 正將安全功能整合至其 NeMo 框架中,透過自動化工具協助開發者檢測模型輸出中的偏見、毒性與隱私洩漏問題。
競品分析
Microsoft
- 安全策略重點
- 專注於 Azure AI 安全與內容審核
- 核心技術優勢
- 整合 Sentinel 與 Defender 的全方位防禦
Google
- 安全策略重點
- 側重於 Secure AI Framework (SAIF)
- 核心技術優勢
- 擁有強大的威脅情報與雲端原生安全架構
Intel
- 安全策略重點
- 強調硬體級安全與機密運算
- 核心技術優勢
- Software Guard Extensions (SGX) 技術領先
AWS
- 安全策略重點
- 提供 Bedrock 安全防護與隱私控制
- 核心技術優勢
- 廣泛的合規性認證與隔離環境
| 競爭對手 | 安全策略重點 | 核心技術優勢 |
|---|---|---|
| Microsoft | 專注於 Azure AI 安全與內容審核 | 整合 Sentinel 與 Defender 的全方位防禦 |
| 側重於 Secure AI Framework (SAIF) | 擁有強大的威脅情報與雲端原生安全架構 | |
| Intel | 強調硬體級安全與機密運算 | Software Guard Extensions (SGX) 技術領先 |
| AWS | 提供 Bedrock 安全防護與隱私控制 | 廣泛的合規性認證與隔離環境 |
技術深入
- 實施機密運算:利用硬體隔離技術(如 NVIDIA H100/B200 的機密運算功能)確保資料在處理過程中處於加密狀態。
- 對抗性防禦:開發針對模型權重與輸入數據的魯棒性測試,以識別潛在的對抗性攻擊路徑。
- 隱私保護技術:整合差分隱私(Differential Privacy)與聯邦學習(Federated Learning)架構,在不暴露原始數據的情況下訓練模型。
- 安全供應鏈:建立 AI 模型簽章與驗證機制,確保部署的模型未經篡改。
前景展望基於引用來源的 AI 分析
Nvidia 將強制要求其 AI 軟體生態系採用統一的安全認證標準。
透過控制底層硬體與上層軟體框架,Nvidia 有能力建立一套事實上的行業安全規範,以鞏固其市場主導地位。
AI 安全功能將成為 Nvidia 企業級軟體訂閱服務的核心營收來源。
隨著企業對 AI 風險的擔憂增加,將安全功能從基礎設施中拆分並作為加值服務銷售,能顯著提升軟體毛利率。
時間線
2023-03
Nvidia 宣布與 Microsoft 合作,將企業級 AI 軟體導入 Azure 雲端平台。
2024-03
Nvidia 在 GTC 大會發布 NIM(Nvidia Inference Microservices),強調企業級部署的安全性與可控性。
2025-06
Nvidia 擴大其機密運算產品線,強化 GPU 在處理敏感數據時的硬體加密能力。
2026-05
Nvidia 宣布成立專責 AI 安全與資安工程團隊,正式將安全提升至公司戰略層級。
- 2023-03Nvidia 宣布與 Microsoft 合作,將企業級 AI 軟體導入 Azure 雲端平台。
- 2024-03Nvidia 在 GTC 大會發布 NIM(Nvidia Inference Microservices),強調企業級部署的安全性與可控性。
- 2025-06Nvidia 擴大其機密運算產品線,強化 GPU 在處理敏感數據時的硬體加密能力。
- 2026-05Nvidia 宣布成立專責 AI 安全與資安工程團隊,正式將安全提升至公司戰略層級。
AI 週報
閱讀本週精選 AI 大事摘要 →
相關動態
AI 策展新聞聚合。所有內容版權歸原始發布者所有。
原始來源: The Next Web (TNW) ↗
每週電子報
每週一封,可隨時退訂。