來源Docker Blog•較早收集於 47h
如何為容器工作流程生成 SBOM
#security#devops#containersdockerdockersbomci-cd
透過自動化 SBOM 生成來掌握容器安全,確保對軟體供應鏈擁有完全的可視性。
30 秒速覽
有什麼變化
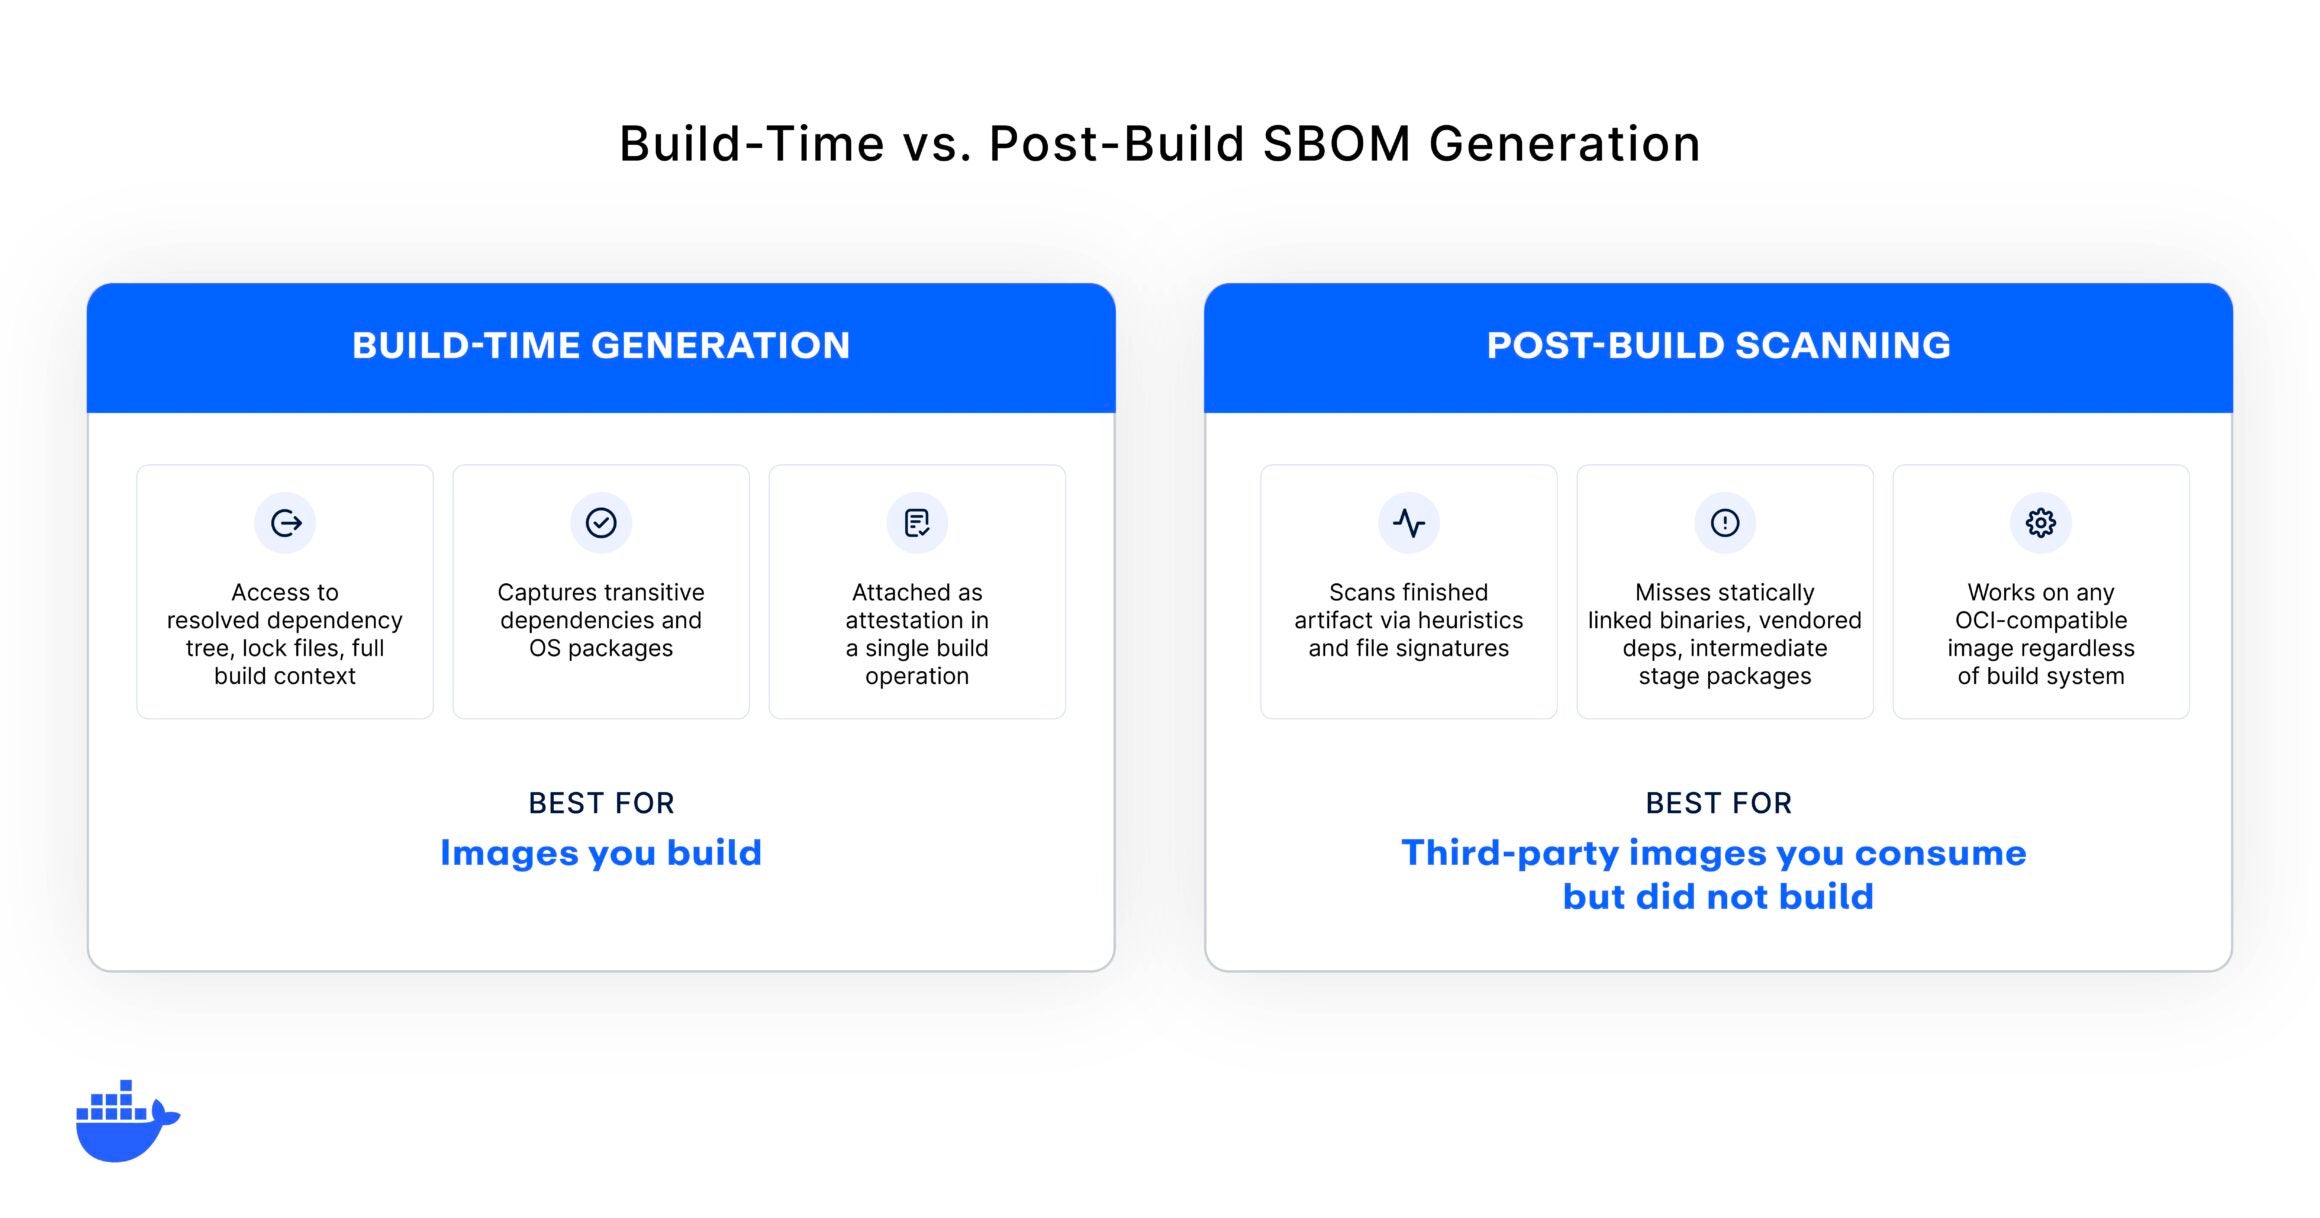
構建時與構建後 SBOM 生成方式的比較
為什麼重要
實施 SBOM 對於供應鏈安全與滿足現代法規要求至關重要。它能協助在複雜的容器化環境中更快速地識別漏洞。
下一步行動
使用 Docker Buildx 將 SBOM 生成步驟整合到您的 GitHub Actions 或 GitLab CI 流程中。
誰應關注:Developers & AI Engineers
關鍵要點
- •構建時與構建後 SBOM 生成方式的比較
- •有效容器 SBOM 的品質標準
- •整合至現有 CI/CD 流程的策略
深度解析
本篇為 AI 生成分析,非原文內容。
增強重點摘要
- •SBOM 生成標準已逐漸向 SPDX 與 CycloneDX 兩大格式收斂,其中 CycloneDX 因其對安全漏洞分析的優化而成為容器生態系的首選。
- •VEX (Vulnerability Exploitability eXchange) 文件的整合已成為現代 SBOM 的關鍵,用於過濾 SBOM 中的誤報漏洞,減少開發者的修復負擔。
- •Docker 透過內建的
docker sbom指令(基於 Syft 工具)簡化了開發者體驗,無需額外安裝複雜的掃描工具即可生成清單。 - •SBOM 的簽署與驗證(如使用 Cosign)已成為供應鏈安全的核心,確保 SBOM 在傳輸過程中未被竄改。
- •自動化 SBOM 生成正從單純的靜態分析轉向動態分析,結合執行時期的映像檔掃描以捕捉構建後才出現的依賴關係。
競品分析
核心定位
- Docker (Syft/Grype)
- 開發者優先的輕量級工具
- Snyk
- 企業級安全與合規平台
- Anchore (Syft/Grype)
- 供應鏈安全與 SBOM 管理
- JFrog Xray
- 全面軟體供應鏈管理
定價模式
- Docker (Syft/Grype)
- 開源/免費
- Snyk
- 免費層/付費訂閱
- Anchore (Syft/Grype)
- 開源/企業版
- JFrog Xray
- 隨平台訂閱
SBOM 格式
- Docker (Syft/Grype)
- SPDX, CycloneDX
- Snyk
- SPDX, CycloneDX
- Anchore (Syft/Grype)
- SPDX, CycloneDX
- JFrog Xray
- SPDX, CycloneDX
整合深度
- Docker (Syft/Grype)
- Docker CLI 原生整合
- Snyk
- CI/CD, IDE, Git
- Anchore (Syft/Grype)
- CI/CD, 雲端原生
- JFrog Xray
- JFrog Artifactory 深度整合
| 特性 | Docker (Syft/Grype) | Snyk | Anchore (Syft/Grype) | JFrog Xray |
|---|---|---|---|---|
| 核心定位 | 開發者優先的輕量級工具 | 企業級安全與合規平台 | 供應鏈安全與 SBOM 管理 | 全面軟體供應鏈管理 |
| 定價模式 | 開源/免費 | 免費層/付費訂閱 | 開源/企業版 | 隨平台訂閱 |
| SBOM 格式 | SPDX, CycloneDX | SPDX, CycloneDX | SPDX, CycloneDX | SPDX, CycloneDX |
| 整合深度 | Docker CLI 原生整合 | CI/CD, IDE, Git | CI/CD, 雲端原生 | JFrog Artifactory 深度整合 |
技術深入
- 構建時生成 (Build-time): 利用 Dockerfile 解析與層級分析,在映像檔建置階段直接提取依賴資訊,速度快但可能遺漏動態載入的套件。
- 構建後生成 (Post-build): 對已完成的映像檔進行二進位掃描與檔案系統分析,能捕捉到實際部署環境中的套件,但需額外處理映像檔層級的複雜性。
- 格式標準: CycloneDX 支援透過 BOM-link 進行組件關聯,適合複雜的微服務架構追蹤。
- 簽署機制: 透過 Sigstore 專案的 Cosign 工具,將 SBOM 作為 Attestation 附加至容器映像檔,並儲存在 OCI Registry 中。
前景展望基於引用來源的 AI 分析
SBOM 將成為容器映像檔部署的強制性驗證條件。
隨著各國政府對軟體供應鏈安全法規的強化,未來 Kubernetes 准入控制器將強制要求映像檔必須附帶經過簽署的 SBOM 才能執行。
SBOM 自動化工具將全面整合 AI 漏洞優先級排序。
現有的 SBOM 產生大量漏洞報告,AI 將被用於分析漏洞的可利用性,自動過濾掉無實際風險的項目。
時間線
2021-05
美國發布關於改善國家網路安全之行政命令 (EO 14028),推動 SBOM 標準化。
2022-02
Docker 宣布與 Snyk 合作,將漏洞掃描功能直接整合至 Docker Desktop。
2022-05
Docker 正式推出 `docker sbom` 指令,整合 Syft 工具以簡化 SBOM 生成流程。
2023-10
Docker 強化供應鏈安全功能,支援透過 Docker Scout 進行持續性的 SBOM 監控與漏洞分析。
- 2021-05美國發布關於改善國家網路安全之行政命令 (EO 14028),推動 SBOM 標準化。
- 2022-02Docker 宣布與 Snyk 合作,將漏洞掃描功能直接整合至 Docker Desktop。
- 2022-05Docker 正式推出 `docker sbom` 指令,整合 Syft 工具以簡化 SBOM 生成流程。
- 2023-10Docker 強化供應鏈安全功能,支援透過 Docker Scout 進行持續性的 SBOM 監控與漏洞分析。
AI 週報
閱讀本週精選 AI 大事摘要 →
AI 策展新聞聚合。所有內容版權歸原始發布者所有。
原始來源: Docker Blog ↗
每週電子報
每週一封,可隨時退訂。