來源Docker Blog•較早收集於 13h
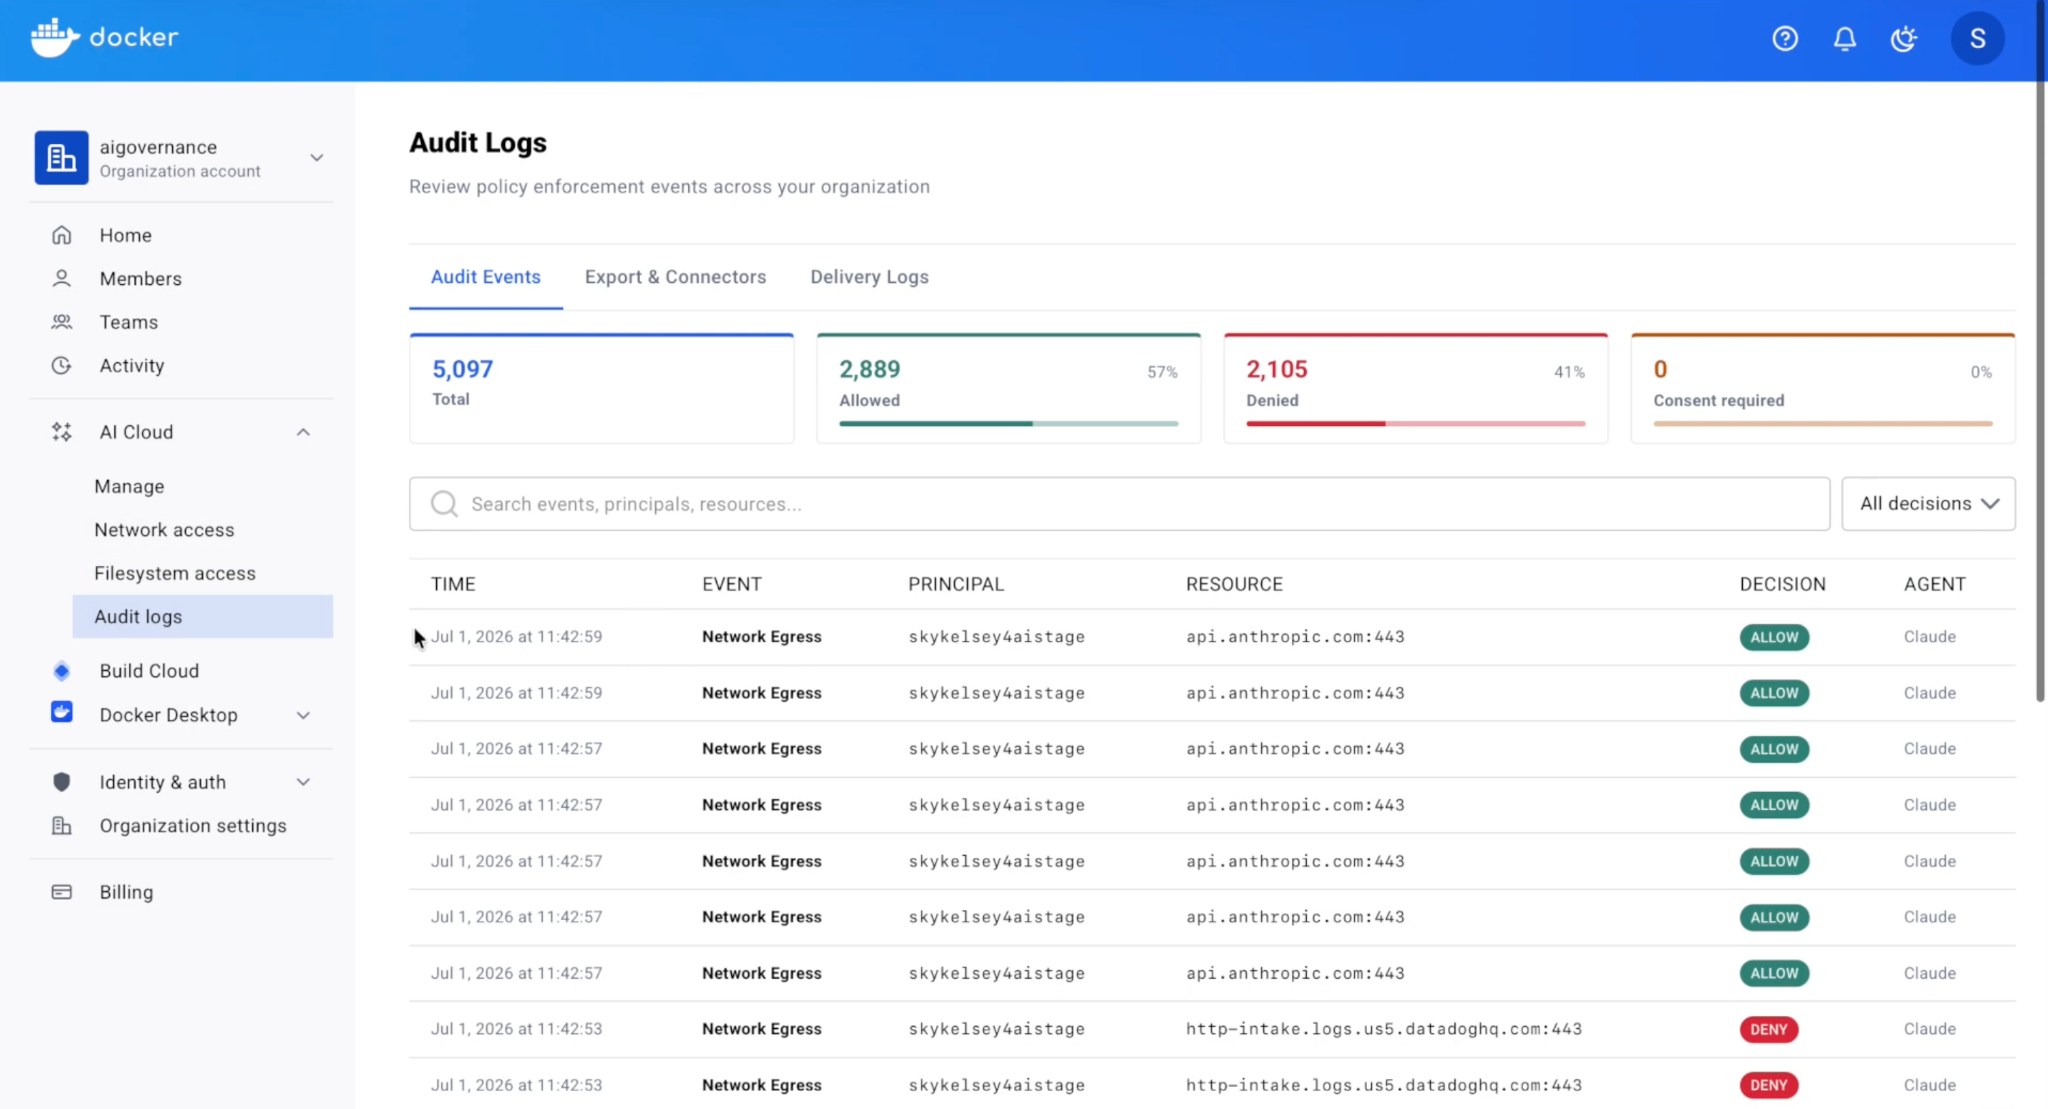
Docker 將 AI 政策決策串流至現有 SIEM
#ai-governance#audit-logs#agent-security#siem-integrationdocker-ai-governancedockerdocker ai governancesiem
將 agent 政策稽核連接至安全團隊已在使用的 SIEM。
30 秒速覽
有什麼變化
在單一可搜尋位置記錄 agents 觸發的每項政策決策
為什麼重要
安全團隊可使用既有的監控與事件回應流程調查 agent 行為,而不必依賴獨立主控台。這能提升可稽核性,並讓企業更容易證明 AI 部署中的治理控制措施。
下一步行動
將 Docker AI Governance 稽核日誌串流連接至現有 SIEM,並針對遭阻擋的 agent 行動或異常政策決策建立警示。
誰應關注:Enterprise & Security Teams
關鍵要點
- •在單一可搜尋位置記錄 agents 觸發的每項政策決策
- •將整個組織的政策決策串流至現有 SIEM
- •協助安全團隊檢視 agent 行動與政策執行結果
深度解析
本篇為 AI 生成分析,非原文內容。
增強重點摘要
- •Docker AI Governance 整合了 Docker Scout 的安全分析能力,能針對 AI 代理(Agents)使用的容器映像檔進行漏洞掃描與合規性檢查。
- •該功能支援將決策日誌以標準化格式(如 JSON)輸出,確保與 Splunk、Datadog 及 Elastic 等主流 SIEM 平台的原生相容性。
- •此決策串流機制旨在解決 AI 供應鏈攻擊風險,特別是針對惡意 AI 模型或受污染的依賴套件進行即時攔截與審計。
- •Docker 透過此更新強化了『安全左移』(Shift Left)策略,讓開發者在編碼階段即可透過政策決策日誌了解 AI 代理的行為邊界。
- •該功能不僅記錄決策結果,還包含上下文資訊(Contextual Metadata),如觸發政策的特定 AI 模型版本與執行環境參數。
競品分析
核心定位
- Docker AI Governance
- 容器與開發環境 AI 治理
- Snyk AI
- 開發者優先的安全掃描
- JFrog Security
- 二進位檔案與軟體供應鏈安全
SIEM 整合
- Docker AI Governance
- 原生串流決策日誌
- Snyk AI
- 透過 API 與插件整合
- JFrog Security
- 透過 Xray 進行事件匯出
AI 專屬功能
- Docker AI Governance
- 代理行為政策執行
- Snyk AI
- AI 模型漏洞檢測
- JFrog Security
- AI 模型簽章驗證
| 特色 | Docker AI Governance | Snyk AI | JFrog Security |
|---|---|---|---|
| 核心定位 | 容器與開發環境 AI 治理 | 開發者優先的安全掃描 | 二進位檔案與軟體供應鏈安全 |
| SIEM 整合 | 原生串流決策日誌 | 透過 API 與插件整合 | 透過 Xray 進行事件匯出 |
| AI 專屬功能 | 代理行為政策執行 | AI 模型漏洞檢測 | AI 模型簽章驗證 |
技術深入
- 採用基於事件驅動的架構(Event-Driven Architecture),利用 Webhooks 或串流管道將決策資料即時推送到 SIEM。
- 政策引擎支援 Open Policy Agent (OPA) 標準,允許企業定義自訂的 AI 代理行為規則。
- 決策日誌包含完整的稽核軌跡(Audit Trail),包括請求來源、決策時間戳記、政策 ID 以及執行動作(允許/拒絕)。
- 透過 Docker Desktop 擴充功能(Extensions)與 Docker Engine 內建的稽核模組進行資料採集,確保低延遲的效能表現。
前景展望基於引用來源的 AI 分析
AI 治理將成為企業容器安全合規的標準配備
隨著 AI 代理在生產環境的普及,監管機構將要求企業提供 AI 決策的透明度與可追溯性。
SIEM 平台將增加專門針對 AI 代理行為的分析模組
由於 AI 代理的行為模式與傳統應用程式不同,現有的安全監控工具將需要專門的 AI 行為分析邏輯來識別異常。
時間線
2023-10
Docker 推出 Docker Scout,強化軟體供應鏈安全與漏洞管理
2024-05
Docker 宣布擴展 AI 相關安全功能,旨在保護 AI 應用開發流程
2025-02
Docker 正式發布 AI Governance 框架,協助企業管理 AI 代理的部署與執行
2026-08
Docker 推出 AI 政策決策串流至 SIEM 功能,強化企業級安全監控能力
- 2023-10Docker 推出 Docker Scout,強化軟體供應鏈安全與漏洞管理
- 2024-05Docker 宣布擴展 AI 相關安全功能,旨在保護 AI 應用開發流程
- 2025-02Docker 正式發布 AI Governance 框架,協助企業管理 AI 代理的部署與執行
- 2026-08Docker 推出 AI 政策決策串流至 SIEM 功能,強化企業級安全監控能力
AI 週報
閱讀本週精選 AI 大事摘要 →
AI 策展新聞聚合。所有內容版權歸原始發布者所有。
原始來源: Docker Blog ↗
每週電子報
每週一封,可隨時退訂。