來源iTNews Australia•較早收集於 14m
USB 隨身碟利用 Windows BitLocker 新零日漏洞
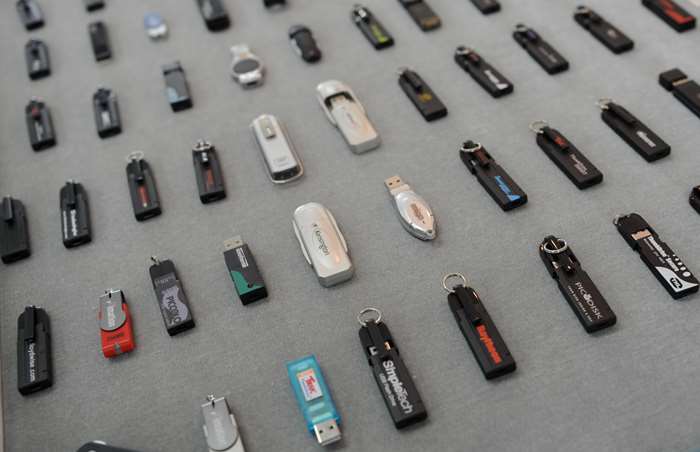
Windows BitLocker 的關鍵安全漏洞可能導致實體硬體上的敏感 AI 資料外洩。
30 秒速覽
有什麼變化
YellowKey 概念驗證展示了如何繞過 BitLocker
為什麼重要
此漏洞可能迫使企業重新評估存放敏感 AI 訓練資料或專有模型裝置的物理安全協定。
下一步行動
審核您的 Windows 裝置群,並在 BIOS/UEFI 設定中停用未經授權的 USB 開機功能。
誰應關注:Enterprise & Security Teams
關鍵要點
- •YellowKey 概念驗證展示了如何繞過 BitLocker
- •漏洞依賴於透過 USB 介面的物理存取
- •安全研究人員警告潛在的資料外洩風險
深度解析
背景與延伸:來自公開資料,非原文內容。引用 16 個來源。
增強重點摘要
- •YellowKey 漏洞主要影響 Windows 11 和 Windows Server 2022/2025 系統,但 Windows 10 不受影響,且主要針對僅使用信任平台模組 (TPM) 自動解鎖的 BitLocker 配置。
- •該漏洞利用特製的「FsTx」檔案,透過在 Windows 復原環境 (WinRE) 啟動時按住特定按鍵組合(例如 CTRL 鍵),觸發一個具有對 BitLocker 保護磁碟區無限制存取權限的命令提示字元。
- •研究人員 Chaotic Eclipse (又名 Nightmare-Eclipse) 認為此漏洞可能是一個「後門」,因為負責此漏洞的組件僅存在於 WinRE 映像中,且具有觸發繞過的特定功能。
- •YellowKey 漏洞的運作機制涉及在 WinRE 中操縱 NTFS 交易,以刪除 winpeshl.ini 檔案,迫使 WinRE 回退到命令提示字元,此時磁碟區已被 TPM 透明解密。
- •此漏洞是在研究人員 Chaotic Eclipse 公開披露的兩個零日漏洞之一,另一個是名為 GreenPlasma 的本機權限提升漏洞。
技術深入
YellowKey 漏洞的技術細節如下:
- 受影響系統: Windows 11 和 Windows Server 2022/2025。Windows 10 不受影響。
- 脆弱組件: 漏洞存在於 Windows 復原環境 (WinRE) 映像中的特定組件。在正常的 Windows 安裝中,存在一個同名組件,但其不具備觸發此繞過的功能。
- 攻擊機制:
- 需要對目標機器進行物理存取。
- 攻擊者將特製的「FsTx」檔案放置在 USB 隨身碟或目標磁碟的 EFI 分區內的
\System Volume Information目錄中。 - 隨後,系統會重新啟動進入 Windows 復原環境 (WinRE)。
- 在進入 WinRE 的重新啟動過程中,按住 CTRL 鍵(或特定按鍵組合)會觸發此漏洞。
- WinRE 利用事務性 NTFS (Transactional NTFS, TxF) 功能重播 NTFS 日誌,並從連接的磁碟中讀取惡意的
FsTx日誌。 - 這些日誌會修改或刪除
winpeshl.ini檔案,該檔案通常控制 WinRE 啟動時執行的應用程式。 - 由於缺少
winpeshl.ini檔案,WinRE 會回退到啟動一個具有無限制存取權限的命令提示字元。 - 在僅使用 TPM 的 BitLocker 配置中,磁碟區在啟動過程中會被 TPM 晶片透明解密,使得生成的命令殼層無需憑證即可存取已解密的磁碟區。
- 此漏洞不適用於 TPM+PIN 環境,因為 PIN 提示發生在進入 WinRE 之前。
- 據報導,USB 隨身碟上的漏洞利用檔案在使用後會消失。
- 研究人員觀點: 研究人員 Chaotic Eclipse (Nightmare-Eclipse) 認為,由於該組件僅在 WinRE 中存在且具有特定的漏洞利用功能,因此這可能是一個故意的「後門」。
前景展望基於引用來源的 AI 分析
企業將重新評估其 BitLocker 部署策略,特別是對於僅依賴 TPM 自動解鎖的裝置。
YellowKey 漏洞凸顯了在沒有額外預啟動身份驗證(如 PIN)的情況下,TPM-only BitLocker 配置在物理存取攻擊下的脆弱性,這將促使企業加強其安全策略。
Microsoft 將面臨修補 Windows 復原環境 (WinRE) 中潛在「後門」組件的壓力,這可能導致複雜的更新部署。
研究人員聲稱該漏洞組件僅存在於 WinRE 映像中,且其行為被認為是故意的,這將迫使 Microsoft 進行深入調查並可能發布非標準的修補程式,這在過去曾導致部署困難。
針對 Windows 啟動鏈和復原機制的物理存取攻擊將會增加,促使更嚴格的裝置物理安全措施。
YellowKey 和其他近期 BitLocker 繞過攻擊(如 BitUnlocker)都利用了 Windows 啟動和復原過程中的漏洞,這將鼓勵攻擊者探索更多此類途徑,並要求組織實施更強大的物理安全控制。
時間線
2006-11
Microsoft 隨 Windows Vista 首次發布 BitLocker 全磁碟加密功能。
2008
冷啟動攻擊 (Cold Boot Attack) 揭示了多個全磁碟加密解決方案(包括 BitLocker)從 RAM 中提取金鑰的潛在脆弱性。
2019-09
Microsoft 更改 BitLocker 預設設定,對自加密硬碟優先使用軟體加密,以應對硬體加密缺陷。
2022-11
Microsoft 發布關於 BitLocker 繞過漏洞 (CVE-2022-41099) 的諮詢,該漏洞需要手動更新 Windows 復原環境 (WinRE)。
2025-07
Microsoft 修補了 Windows 復原環境中的一個漏洞 (CVE-2025-48804),但舊版簽名組件仍可被利用進行降級攻擊 (BitUnlocker)。
2026-05
研究員 Chaotic Eclipse (Nightmare-Eclipse) 公開 YellowKey 零日漏洞的概念驗證,該漏洞透過特製 USB 裝置繞過 Windows 11 和 Server 2022/2025 上的 BitLocker 加密。
- 2006-11Microsoft 隨 Windows Vista 首次發布 BitLocker 全磁碟加密功能。
- 2008冷啟動攻擊 (Cold Boot Attack) 揭示了多個全磁碟加密解決方案(包括 BitLocker)從 RAM 中提取金鑰的潛在脆弱性。
- 2019-09Microsoft 更改 BitLocker 預設設定,對自加密硬碟優先使用軟體加密,以應對硬體加密缺陷。
- 2022-11Microsoft 發布關於 BitLocker 繞過漏洞 (CVE-2022-41099) 的諮詢,該漏洞需要手動更新 Windows 復原環境 (WinRE)。
- 2025-07Microsoft 修補了 Windows 復原環境中的一個漏洞 (CVE-2025-48804),但舊版簽名組件仍可被利用進行降級攻擊 (BitUnlocker)。
- 2026-05研究員 Chaotic Eclipse (Nightmare-Eclipse) 公開 YellowKey 零日漏洞的概念驗證,該漏洞透過特製 USB 裝置繞過 Windows 11 和 Server 2022/2025 上的 BitLocker 加密。
來源 (16)
Factual claims are grounded in the sources below. Forward-looking analysis is AI-generated interpretation.
1Google Search Sourcevertexaisearch.cloud.google.com2Google Search Sourcevertexaisearch.cloud.google.com3Google Search Sourcevertexaisearch.cloud.google.com4Google Search Sourcevertexaisearch.cloud.google.com5Google Search Sourcevertexaisearch.cloud.google.com6Google Search Sourcevertexaisearch.cloud.google.com7Google Search Sourcevertexaisearch.cloud.google.com8Google Search Sourcevertexaisearch.cloud.google.com9Google Search Sourcevertexaisearch.cloud.google.com10Google Search Sourcevertexaisearch.cloud.google.com11Google Search Sourcevertexaisearch.cloud.google.com12Google Search Sourcevertexaisearch.cloud.google.com13Google Search Sourcevertexaisearch.cloud.google.com14Google Search Sourcevertexaisearch.cloud.google.com15Google Search Sourcevertexaisearch.cloud.google.com16Google Search Sourcevertexaisearch.cloud.google.com
AI 週報
閱讀本週精選 AI 大事摘要 →
相關動態
AI 策展新聞聚合。所有內容版權歸原始發布者所有。
原始來源: iTNews Australia ↗
每週電子報
每週一封,可隨時退訂。