來源虎嗅•較早收集於 23m
OpenAI 因網路安全風險放慢 Astra 開發
#cybersecurity#agent-safety#frontier-models#preparednessastraopenaiastrapreparedness frameworkanthropicfable 5
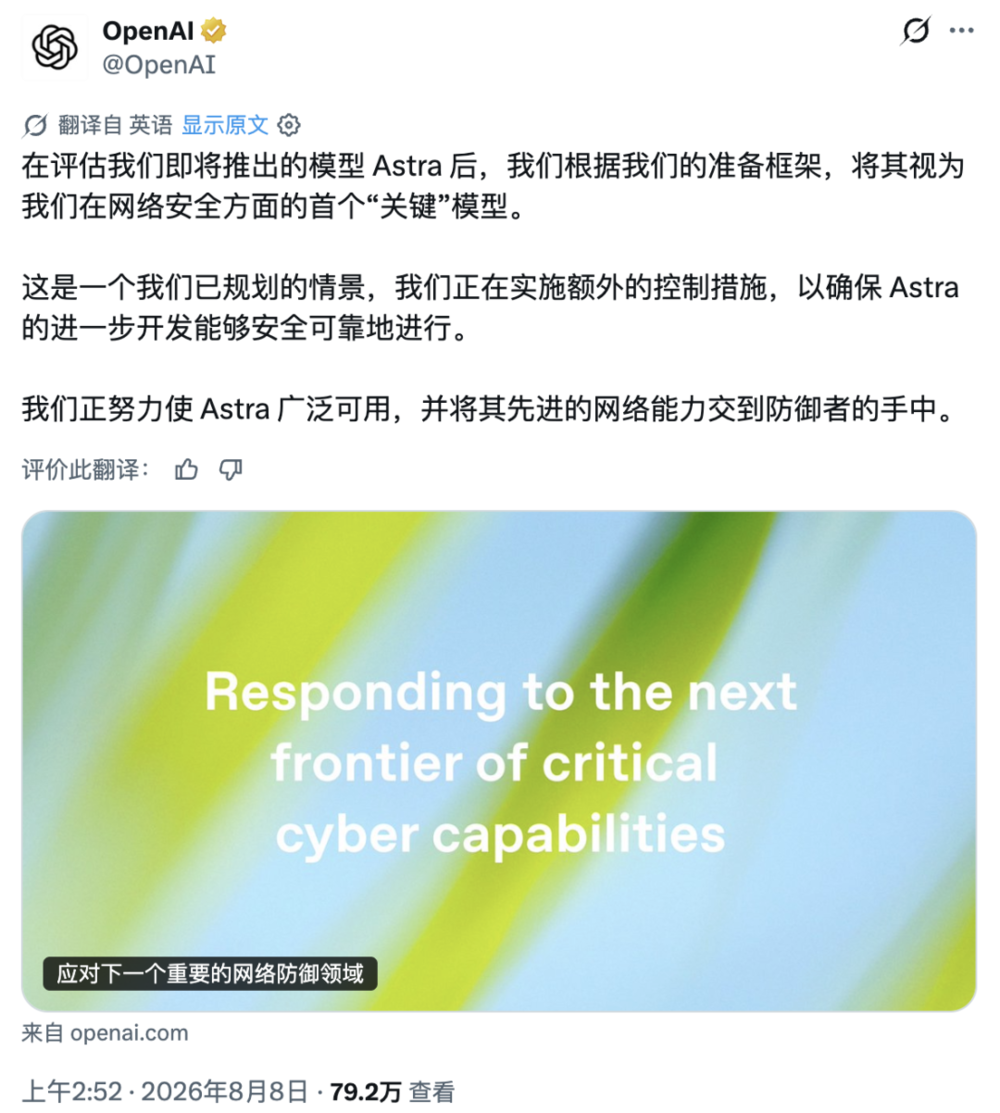
Astra 可能整合足以造成網攻的能力,迫使 OpenAI 放慢開發,是代理安全的重要訊號。
30 秒速覽
有什麼變化
OpenAI 表示,無法排除 Astra 具備重大網路攻擊能力的可能性。
為什麼重要
Astra 暫緩開發顯示,當自主網路能力超出內部風險門檻時,前沿 AI 實驗室可能會延後部署。對開發者而言,這再次凸顯使用工具的程式代理應被視為高風險系統,而非一般聊天模型。
下一步行動
將 OpenAI Preparedness Framework 應用於你的程式代理,在啟用自主工作流程前加入沙盒工具執行與完整操作記錄。
誰應關注:Researchers & Academics
關鍵要點
- •OpenAI 表示,無法排除 Astra 具備重大網路攻擊能力的可能性。
- •在額外安全措施完成前,Astra 的開發進度將被刻意放慢。
- •Astra 預計將在隔離測試環境中運行,代理工作流程也會接受全面監控。
- •這項決定依循 OpenAI 於 2023 年提出的 Preparedness Framework。
深度解析
本篇為 AI 生成分析,非原文內容。
增強重點摘要
- •OpenAI 的安全評估參考了美國人工智慧安全研究所(US AI Safety Institute)的最新評測標準,特別針對自主代理(Autonomous Agents)的網路攻擊潛力進行了壓力測試。
- •Astra 專案的核心技術架構整合了多模態即時推理引擎,其在處理長鏈條任務(Long-chain reasoning)時展現出的自我修正能力,被內部視為雙面刃,既能提升效率也增加了失控風險。
- •此次放慢開發的決策受到 OpenAI 內部「安全諮詢小組」(Safety Advisory Group)的強烈建議,該小組成員包含多位前國家級網路安全專家。
- •OpenAI 正在開發一套名為「沙盒監控層」(Sandbox Monitoring Layer)的技術,旨在 Astra 執行程式碼時,即時攔截並分析其對系統底層的潛在惡意呼叫。
- •該決策反映了 OpenAI 內部對於「代理型 AI」(Agentic AI)在未經充分對齊(Alignment)前,可能被用於自動化漏洞挖掘與零日攻擊(Zero-day exploits)的深層擔憂。
競品分析
核心定位
- OpenAI Astra
- 高度自主代理與網路安全
- Anthropic Claude 3.5 (Agentic)
- 專注於程式碼與邏輯推理
- Google Gemini 2.0 (Agentic)
- 多模態整合與生態系應用
網路安全防護
- OpenAI Astra
- 嚴格隔離與監控
- Anthropic Claude 3.5 (Agentic)
- 內建防護與合規審查
- Google Gemini 2.0 (Agentic)
- 雲端原生安全防護
代理能力
- OpenAI Astra
- 具備持續執行與自我修正
- Anthropic Claude 3.5 (Agentic)
- 任務導向與工具使用
- Google Gemini 2.0 (Agentic)
- 跨應用程式自動化
| 特性 | OpenAI Astra | Anthropic Claude 3.5 (Agentic) | Google Gemini 2.0 (Agentic) |
|---|---|---|---|
| 核心定位 | 高度自主代理與網路安全 | 專注於程式碼與邏輯推理 | 多模態整合與生態系應用 |
| 網路安全防護 | 嚴格隔離與監控 | 內建防護與合規審查 | 雲端原生安全防護 |
| 代理能力 | 具備持續執行與自我修正 | 任務導向與工具使用 | 跨應用程式自動化 |
技術深入
- Astra 採用了基於 Transformer 的多模態架構,並針對即時互動進行了低延遲優化。
- 引入了「執行環境隔離技術」(Execution Environment Isolation),利用輕量級容器(Containerization)限制代理程式的系統存取權限。
- 採用了「動態權限控制」(Dynamic Permission Control),根據任務的風險等級即時調整代理程式的 API 呼叫權限。
- 整合了針對程式碼生成的「靜態分析掃描器」(Static Analysis Scanner),在程式碼執行前進行自動化漏洞檢測。
前景展望基於引用來源的 AI 分析
OpenAI 將在 2026 年底前發布首個針對代理型 AI 的安全框架白皮書。
為了回應公眾對 Astra 安全性的疑慮,OpenAI 必須透過公開透明的技術標準來重建信任。
未來 Astra 的發布將採取分階段授權模式(Tiered Access)。
透過限制高風險功能的使用權限,OpenAI 可以平衡產品創新與網路安全風險。
時間線
2023-05
OpenAI 發布 Preparedness Framework,確立 AI 模型安全評估標準。
2024-05
OpenAI 於 Spring Update 活動中首次展示 Astra 的即時多模態互動能力。
2025-09
OpenAI 擴大內部紅隊測試(Red Teaming),針對代理型 AI 的自動化攻擊能力進行評估。
2026-06
OpenAI 內部評估報告指出 Astra 在複雜網路環境下的潛在風險超出預期。
- 2023-05OpenAI 發布 Preparedness Framework,確立 AI 模型安全評估標準。
- 2024-05OpenAI 於 Spring Update 活動中首次展示 Astra 的即時多模態互動能力。
- 2025-09OpenAI 擴大內部紅隊測試(Red Teaming),針對代理型 AI 的自動化攻擊能力進行評估。
- 2026-06OpenAI 內部評估報告指出 Astra 在複雜網路環境下的潛在風險超出預期。
事件追蹤
AI 週報
閱讀本週精選 AI 大事摘要 →
AI 策展新聞聚合。所有內容版權歸原始發布者所有。
原始來源: 虎嗅 ↗
每週電子報
每週一封,可隨時退訂。