來源cnBeta (Full RSS)•較早收集於 3h
專家確認“Fast16”惡意軟體曾破壞伊朗核武試驗
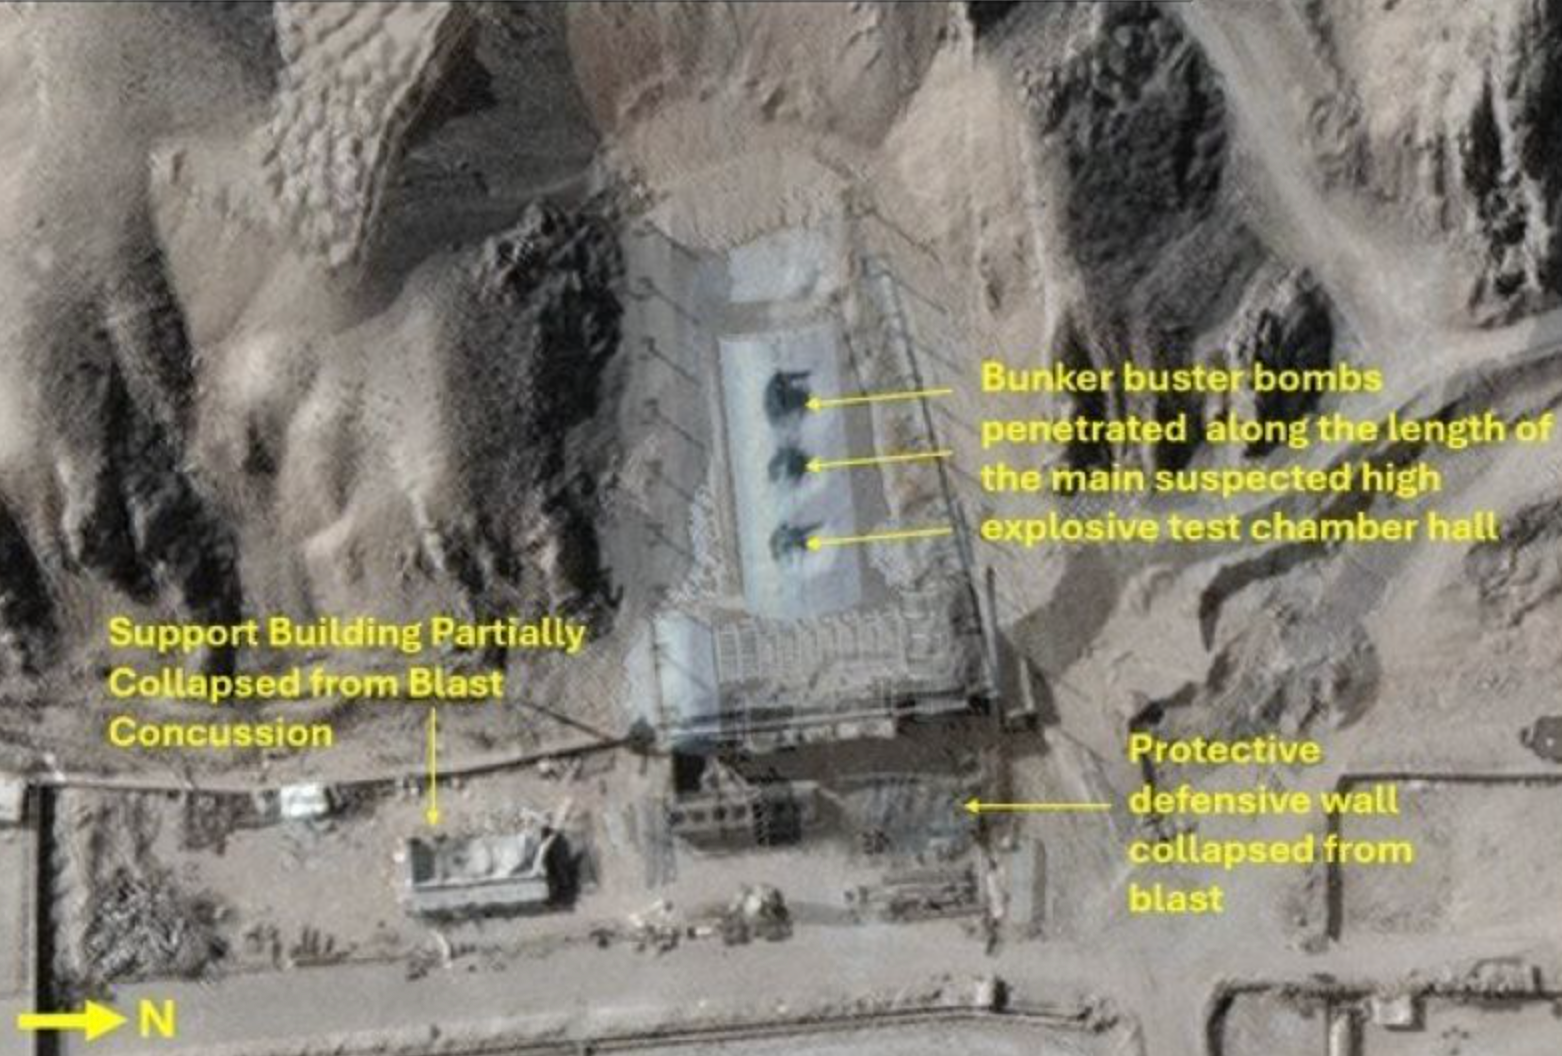
數據完整性攻擊的經典案例;展示了細微的數據篡改如何破壞複雜的工程計畫。
30 秒速覽
有什麼變化
Fast16 惡意軟體旨在篡改核武器模擬測試數據。
為什麼重要
此案例展示了數據驅動網路戰的威力,透過對 AI 或模擬輸入數據的細微篡改,即可產生重大的地緣政治影響。
下一步行動
請審查您的數據處理流程並加入完整性檢查,確保模擬或訓練數據不會被外部勢力暗中篡改。
誰應關注:Developers & AI Engineers
關鍵要點
- •Fast16 惡意軟體旨在篡改核武器模擬測試數據。
- •其主要目的並非直接摧毀設施,而是透過欺騙手段破壞核計畫。
- •該軟體在被完整分析前,已隱蔽運作多年。
深度解析
背景與延伸:來自公開資料,非原文內容。引用 14 個來源。
增強重點摘要
- •Fast16惡意軟體的核心組件可追溯到2005年,但直到2026年才由SentinelOne和Symantec等安全公司進行了詳細分析和公開披露。
- •該惡意軟體專門針對LS-DYNA和AUTODYN等高精度工程與模擬軟體,這些軟體常用於核爆炸、碰撞測試和結構分析的模擬。
- •Fast16透過在程式碼從磁碟讀取到記憶體時進行攔截和修補,巧妙地篡改浮點運算結果,從而產生不準確的數據,而不會修改原始文件。
- •Fast16的開發和部署比臭名昭著的Stuxnet早了數年(Fast16約在2005年開發,Stuxnet在2007-2010年活躍),這表明針對實體目標的國家級網路破壞能力比先前所知的更早成熟。
- •有證據表明Fast16可能由美國、以色列或其他盟友開發,其名稱曾出現在Shadow Brokers洩露的美國國家安全局(NSA)工具清單中,並附有「fast16 *** Nothing to see here – carry on ***」的規避標記。
技術深入
- 核心組件:
svcmgmt.exe:一個Windows服務風格的可執行文件,作為載體模組,內嵌Lua 5.0虛擬機和加密的Lua字節碼。fast16.sys:一個核心模式驅動程式,作為啟動文件系統組件。
- 功能性:
- 程式碼修補:
fast16.sys在可執行程式碼從磁碟讀取到記憶體時進行攔截和修改,專門針對高精度計算軟體。 - 目標軟體:主要針對LS-DYNA和AUTODYN,用於高爆炸和核爆炸模擬。它會檢查模擬材料的密度,僅在數值超過30 g/cm³(鈾在內爆裝置衝擊壓縮下的閾值)時才啟動。
- 數據操縱:修改浮點運算結果,引入微小但系統性的錯誤,使工程師誤認為測試失敗或效果不佳。
- 隱蔽與規避:在感染前會檢查系統中是否存在18種不同的安全產品,若發現則不進行感染。它還會在目標網路內部傳播,但設計上不會離開該網路,以避免被偵測。
- 傳播機制:利用Windows 2000/XP網路共享上的預設或弱管理員密碼進行橫向移動。
- 模組化:內嵌Lua 5.0虛擬機的設計使其具有模組化和可擴展性,將控制邏輯保留在腳本中。
- 程式碼修補:
- 目標作業系統:專為Windows 2000和Windows XP時代的系統設計;該驅動程式預計無法在Windows 7或更高版本上運行。
- 歸因線索:包含SCCS/RCS痕跡,暗示作者是來自較舊、高安全性Unix環境的資深工程師,這通常與政府或軍事級工作相關。
前景展望基於引用來源的 AI 分析
數據完整性攻擊將成為未來網路戰的關鍵焦點。
Fast16的發現表明,透過微妙地篡改數據而非直接破壞,可以對關鍵基礎設施和研究產生深遠影響,這使得數據完整性成為比數據竊取或破壞更危險的攻擊形式。
國家級網路攻擊的歷史時間線需要重新評估。
Fast16比Stuxnet早數年部署,證明國家級網路破壞能力在2000年代中期就已成熟,這改變了對網路戰發展歷程的理解。
針對特定物理過程的客製化惡意軟體將持續演進。
Fast16和Stuxnet都展示了惡意軟體不僅針對供應商產品,還針對該產品模擬或控制的特定物理過程進行客製化,這種高度專業化的攻擊模式將繼續發展。
時間線
2003-2005
Fast16惡意軟體開始開發,旨在破壞伊朗核武器模擬測試。
2005-08-30
Fast16代碼被編譯,並被認為在該時期活躍運作。
2016-10-08
Fast16的一個樣本被上傳到VirusTotal,但未立即引起注意。
2017-04
Fast16的名稱出現在Shadow Brokers洩露的NSA工具清單中,帶有「fast16 *** Nothing to see here – carry on ***」的標記。
2026-04
SentinelOne發布了Fast16的首次公開分析報告,揭示其技術細節和歷史意義。
2026-05-16
Symantec等安全公司進一步確認Fast16針對LS-DYNA和AUTODYN等軟體,旨在篡改核爆炸模擬數據。
- 2003-2005Fast16惡意軟體開始開發,旨在破壞伊朗核武器模擬測試。
- 2005-08-30Fast16代碼被編譯,並被認為在該時期活躍運作。
- 2016-10-08Fast16的一個樣本被上傳到VirusTotal,但未立即引起注意。
- 2017-04Fast16的名稱出現在Shadow Brokers洩露的NSA工具清單中,帶有「fast16 *** Nothing to see here – carry on ***」的標記。
- 2026-04SentinelOne發布了Fast16的首次公開分析報告,揭示其技術細節和歷史意義。
- 2026-05-16Symantec等安全公司進一步確認Fast16針對LS-DYNA和AUTODYN等軟體,旨在篡改核爆炸模擬數據。
來源 (14)
Factual claims are grounded in the sources below. Forward-looking analysis is AI-generated interpretation.
1Google Search Sourcevertexaisearch.cloud.google.com2Google Search Sourcevertexaisearch.cloud.google.com3Google Search Sourcevertexaisearch.cloud.google.com4Google Search Sourcevertexaisearch.cloud.google.com5Google Search Sourcevertexaisearch.cloud.google.com6Google Search Sourcevertexaisearch.cloud.google.com7Google Search Sourcevertexaisearch.cloud.google.com8Google Search Sourcevertexaisearch.cloud.google.com9Google Search Sourcevertexaisearch.cloud.google.com10Google Search Sourcevertexaisearch.cloud.google.com11Google Search Sourcevertexaisearch.cloud.google.com12Google Search Sourcevertexaisearch.cloud.google.com13Google Search Sourcevertexaisearch.cloud.google.com14Google Search Sourcevertexaisearch.cloud.google.com
AI 週報
閱讀本週精選 AI 大事摘要 →
相關動態
AI 策展新聞聚合。所有內容版權歸原始發布者所有。
原始來源: cnBeta (Full RSS) ↗
每週電子報
每週一封,可隨時退訂。