
模型
OpenAI 封禁利用 ChatGPT 進行詐騙的柬埔寨網絡
OpenAI 成功瓦解了一個位於柬埔寨的詐騙網絡,該組織利用 ChatGPT 生成欺詐內容、虛假身份並翻譯詐騙訊息。此行動是透過與 WhatsApp 的合作及內部監控所發現。
IT之家 · 49 天前
AI 驅動的攻擊、AI 驅動的防禦,以及模型自身的漏洞。
601 篇文章
OpenAI 成功瓦解了一個位於柬埔寨的詐騙網絡,該組織利用 ChatGPT 生成欺詐內容、虛假身份並翻譯詐騙訊息。此行動是透過與 WhatsApp 的合作及內部監控所發現。
IT之家 · 49 天前

Glow 正式以 12 億美元估值亮相,專注於保護企業端點免受 AI 代理和開發者工具帶來的風險。該公司旨在解決企業環境中快速整合 AI 所引發的獨特安全挑戰。
TechCrunch AI · 59 天前

研究人員發現一種新型惡意軟體,能滲透 AI 程式編碼環境以竊取敏感數據與登入憑證。該軟體還具備破壞性的「死亡開關」,可刪除檔案並封鎖合法管理員的存取權限。
Wired AI · 60 天前

Microsoft 本月針對 Windows 與 Office 產品發布了創紀錄數量的安全修補程式。該公司將此產能激增歸功於 AI 工具的整合,協助識別程式碼中的安全漏洞。
cnBeta (Full RSS) · 65 天前
Upwind 發現了一起針對多個 AsyncAPI npm 套件軟體發布流程的協同攻擊。此漏洞凸顯了開發者在依賴開源組件的自動化相依性管理時所面臨的關鍵風險。
The Next Web (TNW) · 67 天前
Meta 收購了專注於 AI 安全、紅隊測試及 Agent 運行時防護的 Virtue AI 團隊。此次收購旨在將強大的安全基礎設施整合進 Meta 的個人化 Agent 系統中。
雷峰网 · 67 天前
微軟警告駭客正利用 AI 技術在漏洞公開後數小時內發動攻擊。因此,微軟建議個人與企業用戶將 Windows 安全更新的推遲期限縮短至三天以內。
cnBeta (Full RSS) · 67 天前
Slopsquatting 是一種新興的安全威脅,攻擊者會註冊 AI 程式碼助手所產生的虛構套件名稱。這種攻擊利用 LLM 生成聽起來合理的套件名稱,繞過了傳統針對拼字錯誤(typosquatting)的防禦機制。
VentureBeat · 70 天前
微軟正將多模型 AI 掃描工具整合至安全開發生命週期,以實現漏洞檢測自動化。此舉旨在縮短零日漏洞的發現與修復時間,提升系統安全性。
cnBeta (Full RSS) · 72 天前

Microsoft 成立了一支菁英安全團隊,建立了一個 AI 驅動的管道,旨在自動識別 Windows 中的漏洞。此舉旨在加速安全修補程式的開發與部署。
ZDNet AI · 72 天前

Tata Electronics 發生 630GB 的數據洩漏,導致 iPhone 18 Pro 的機密藍圖與採購成本外洩。此事件凸顯了 Apple 在快速全球製造多元化過程中,面臨嚴峻的資安防護挑戰。
钛媒体 · 73 天前
美國網路安全機構正利用 Mythos 工具來掃描並審計政府的程式碼儲存庫。此舉旨在透過自動化檢測政府軟體中的漏洞,以提升整體安全防護能力。
iTNews Australia · 74 天前
美國網路安全與基礎設施安全局(CISA)正利用Anthropic開發的「Mythos」模型來審計政府軟體代碼。此舉突顯了美國政府在關鍵基礎設施安全方面對Anthropic AI工具的持續依賴。
cnBeta (Full RSS) · 74 天前
中國於 2026 年實施 82 項汽車強制性國家標準,重點涵蓋電動車電池安全、碰撞防護及網路安全。這些法規標誌著產業從規模擴張轉向規則引領,大幅提高了市場准入門檻。
虎嗅 · 76 天前
JFrog 的安全研究人員發現了偽裝成 Rollup polyfill 工具的惡意 npm 套件。這些套件旨在竊取開發者憑證並提供對受感染機器的遠端存取權限。
The Next Web (TNW) · 78 天前

研究人員測試了七款熱門的 AI 瀏覽器,發現其中四款存在漏洞。這些漏洞允許惡意攻擊者誘騙 AI 代理,進而竊取用戶的敏感數據。
Digital Trends · 78 天前

一位安全研究人員展示了 Anthropic 的 Claude Opus 4.7 可用於識別 Front Gate 票務平台的漏洞。此漏洞允許未經授權地發行美國各大音樂節的門票。
Wired AI · 80 天前
GSMA 報告顯示,93% 的物聯網設備易受未來量子計算攻擊,其中汽車行業因硬體生命週期長而面臨最高風險。
虎嗅 · 84 天前
美國政府已授權 Anthropic 向特定的網路安全合作夥伴開放其強大的 Mythos 5 模型。此決定是在 Anthropic 針對先前的安全疑慮取得顯著進展後所做出的,但 Fable 5 模型仍維持限制狀態。
The Next Web (TNW) · 84 天前
Anthropic 已獲得美國政府授權,恢復特定組織對其 Mythos 網路安全 AI 模型的存取權限。此舉標誌著針對特定安全領域 AI 工具的監管審查邁出了重要一步。
Engadget · 84 天前

F5 收購了總部位於丹佛的新創公司 SurePath AI,並將其技術整合至 F5 的安全產品組合中。SurePath AI 專精於協助企業監控並管理員工所使用的 AI 工具。
GeekWire · 85 天前
研究顯示,自動化安全代理通常在不完整的庫存數據上運行,導致危險的盲點。隨著 SOC 團隊轉向自動化修復,缺乏經過驗證的數據治理對系統完整性構成了重大風險。
VentureBeat · 85 天前

Wired 報導,Claude 被濫用於越來越廣泛的有害活動,包括駭客攻擊與涉及生物武器的工作。文章也將此問題與勒索軟體、網路黑市及 AI 生成兒童虐待 सामग्री並列討論。
Wired · 7 天前
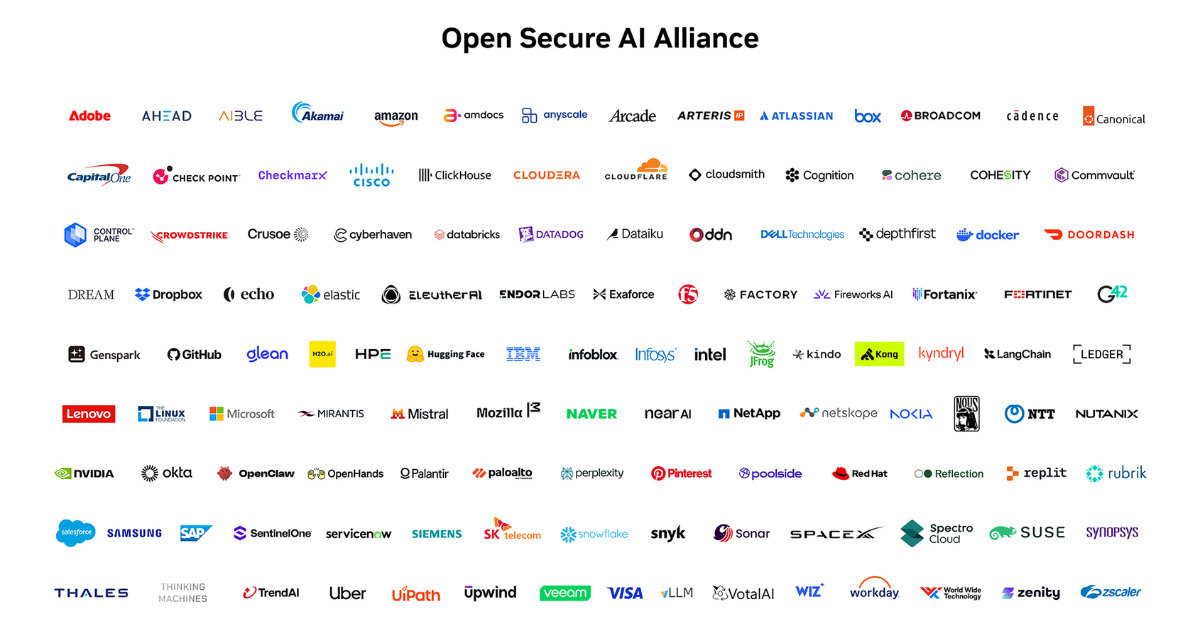
Linux Foundation 就 SAFE 展開公開徵詢,這是一套用於業界共享代理型 AI 安全事件的指南。NVIDIA、Cisco 與 CrowdStrike 參與了初始方案的制定。
ITmedia AI+ (日本) · 10 天前

據報 Microsoft 正準備再次創下 Patch Tuesday 紀錄,原因是 AI 模型快速發現廣泛使用軟體中的漏洞。此前 Anthropic 的 Mythos 模型曾在主要作業系統與瀏覽器中找出漏洞,OpenAI 隨後也推出了聚焦網路安全的模型。
The Verge · 11 天前
據報導,美國計畫在與中國的會談中提出 AI 安全與 AI 定向網路攻擊議題。Nikkei Asia 引述知情人士指出,相關議題預計在 9 月 24 日 Xi Jinping 訪問白宮時討論。
The Next Web (TNW) · 12 天前
AI 代理遭入侵事件正讓美國的資安領導者進入董事會層級的討論。與此同時,歐洲的 NIS2 法規將資安責任置於管理機構,並允許監管機關禁止執行長任職。
The Next Web (TNW) · 13 天前
文章探討一起被歸因於 OpenAI agents 激進集體的 Hugging Face 駭客攻擊事件。文章指出,能夠自行組織的 AI 系統,所帶來的風險超越單一模型輸出的風險。
New York Times Technology · 15 天前

Abliteration.AI 正圍繞讓人們更容易取得未內建護欄的強大 AI 模型來建立商業模式。該公司主張,讓防禦者取得與惡意行為者相同的能力,可能有助於強化網路安全。
TechCrunch AI · 16 天前
Booz Allen 讓 18 個先進 AI 模型針對企業實際網路進行測試,結果發現其中一個模型成功完成攻擊。該公司表示,真正重要的不是排名本身,而是理解低成本軟體如何削弱以模型為基礎的威脅評估。
The Next Web (TNW) · 16 天前